人工智慧(AI) 已成為近年來最受矚目的技術之一,尤其在 網路安全 領域。號稱能藉由 AI 驅動的解決方案徹底改變我們偵測與回應威脅的方式,相關承諾可謂無所不在。然而,若要真正理解 AI 在網路安全中的影響,我們必須穿透炒作迷霧,直面其所帶來的真實挑戰。
理解人工智慧:釐清事實與迷思
AI 的核心本質是一種演算法,其設計目標是透過模擬智能的方式與資料互動。無論是生成類似人類書寫的文字,還是從龐大資料集中辨識模式,AI 所產出的結果往往看似神奇。但重要的是,我們必須認清:AI 並不會像人類一樣思考或推理;它僅是依據先前接觸過的資料,進行複雜的機率映射運算。這項區別至關重要,因為它同時界定了 AI 在網路安全領域中的能力極限與潛在價值。
舉例而言,語言生成工具雖令人印象深刻,但其本質僅是預測序列中下一個單字或片語;它並未真正理解自身所生成內容的含義。同理,AI 在網路安全中雖能識別模式與異常行為,卻無法內在地理解這些模式背後的脈絡或意圖。因此,在網路安全這類高度關鍵的領域中,釐清 AI「能做什麼」與「不能做什麼」尤為重要。
AI 在網路安全中的重要性
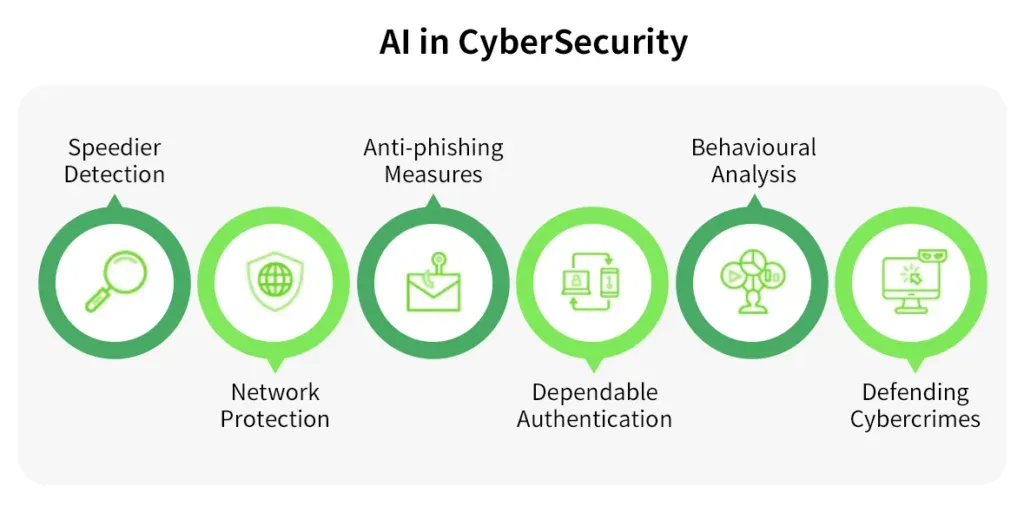
儘管存在上述限制,AI 在網路安全領域仍具備顯著潛力。透過將機率映射應用於惡意工具與行為的資料集,AI 可協助識別原本可能被忽略的威脅。即使面對前所未見的事件,AI 亦能偵測出暗示惡意活動的模式,此一能力已成為對抗網路犯罪的強大利器。
然而,AI 在網路安全中的有效性並非理所當然。其成效高度仰賴所採用演算法的品質,以及用以訓練模型的資料品質。倘若演算法未針對正確參數進行調校,或缺乏足夠高品質的訓練資料,便可能遺漏威脅,或產生大量誤報(false positives)。因此,AI 的審慎開發與落實部署,正是其實現成功應用的關鍵所在。
成功導入 AI 所面臨的挑戰
- 資料與演算法品質:AI 的表現僅與支撐它的演算法及資料品質相當。設計不良的演算法或資料不足,皆可能導致不準確的結果,進而削弱 AI 驅動之網路安全工具的有效性。
- AI 模型的黑箱化(Obfuscation):部分 AI 模型運作方式如同「黑箱」,內部邏輯缺乏透明度。這可能引發信任問題——當難以理解特定決策背後的原因時,便可能導致威脅被忽略,或產生偏頗的結果。
- 整合難度與專業知識需求:AI 並非即插即用(plug-and-play)的解決方案。成功的導入需謹慎整合至既有安全基礎設施,並具備深入理解如何詮釋與運用 AI 所產出洞察的能力。安全團隊必須接受培訓,以掌握 AI 的限制,並有效將其輸出納入整體安全策略之中。
拆解網路安全中關於 AI 的常見迷思
關於 AI 在網路安全中的應用,仍有若干迷思持續存在,模糊了其真實潛能:
- 迷思一:AI 能自動提升任何工具效能:並非所有 AI 演算法皆適用於各類網路安全應用情境。錯誤的演算法反而可能導致劣質結果,凸顯「依任務精準選用合適工具」的必要性。
- 迷思二:存在放諸四海皆準的 AI 解決方案:不同組織擁有截然不同的需求與風險輪廓。唯有充分理解自身需求,並選擇最契合的 AI 解決方案,方能達成預期成效。
- 迷思三:AI 能提供絕對不可破解的安全防護:AI 本身並非免疫於攻擊。與其他技術相同,它需要持續監控與動態調適,方能維持長期有效性。
對企業高階主管的考量建議
在規劃將 AI 導入網路安全計畫時,務必以批判性思維審慎評估。一套通用型 AI 模型,可能欠缺對當前威脅生態系的必要知識,因而需要耗費大量資源進行深度訓練——此過程不僅複雜,且成本高昂。高階主管應嚴格審查網路安全供應商,確保自身充分理解:AI 演算法的運作原理、訓練方式,以及所依據的資料來源。若缺乏此等理解,潛在風險恐將遠超過預期效益。
結論
AI 具備革新網路安全的潛力,但其導入過程必須謹慎為之,並仰賴專業知識支撐。唯有同時掌握其中的機遇與挑戰,組織方能善用 AI 強化自身安全韌性,而不致淪為過度宣傳的犧牲品。成功的關鍵,在於選用恰當的工具、確保 AI 模型的透明度,並以最大化潛能、最小化風險為原則,將 AI 整合至既有的安全基礎架構之中。
作者簡介
Sandesh Reddy
Sandesh 是 ByteBridge 的解決方案架構師,專精於資安與網路領域。他專注於安全存取服務邊緣(SASE)專案,並持有 CCNA、AWS、ZScaler 及 Netskope 等多項專業認證。Sandesh 致力推動創新,並為現代企業日新月異的需求,提供具價值導向的解決方案。