在當今數位時代,數據堪稱組織的命脈,保護敏感資訊至關重要。隨著法規要求日益嚴格、網路威脅日趨複雜,組織必須採用強健的防護措施,以保障其資料資產,並確保符合產業標準。在資料保護工作的最前線,正是「資料遺失防護」(Data Loss Prevention, DLP)——一種多面向的方法,旨在識別、監控與管控組織內部敏感資料的流動。本綜合指南將深入探討 DLP 的細節,涵蓋其核心組成要素、實作挑戰、最佳實務,以及現有各類 DLP 解決方案。
理解 DLP:合規性的必然要求
資料遺失防護(DLP)是任何合規策略中不可或缺的一環,協助組織保護敏感資料,並確保遵守各項法規要求。無論受 HIPAA、GDPR、ITAR 或其他特定產業法規所規範,組織皆須導入 DLP 措施,以降低資料外洩、未經授權存取及違規風險。透過識別、分類與監控敏感資料,DLP 解決方案使組織得以主動守護其資訊資產,並持續符合法規要求。
DLP 的核心組成要素
- 識別與分類敏感資料:DLP 解決方案運用先進演算法與分類技術,依據預先定義的準則識別並分類敏感資料。此流程包括掃描資料儲存庫、分析內容,並依資料敏感程度為資料物件標註分類標籤。
- 監控資料傳輸與活動:有效的 DLP 解決方案可監控組織網路內的資料傳輸與使用者活動,辨識並緩解潛在安全風險,例如資料竊取嘗試、未經授權存取及政策違規行為。透過建立細緻的政策與規則,組織可落實資料保護措施,防止未經授權的資料移動。
- 針對資料外洩與合規事件進行通報:一旦發生資料外洩或合規事件,DLP 解決方案在偵測、警示與通報安全事件方面扮演關鍵角色。透過產生警示、通知與完整報告,DLP 解決方案可協助組織迅速回應安全事件、調查根本原因,並修復漏洞。
- 提供稽核軌跡與日誌以支援合規稽核:對於受法規約束的組織而言,合規稽核屬例行性要求。DLP 解決方案透過提供詳盡的稽核軌跡、日誌與文件,佐證組織對法規要求的遵循狀況,從而簡化稽核流程;這些稽核軌跡亦作為合規性的關鍵證據。
DLP 解決方案類型
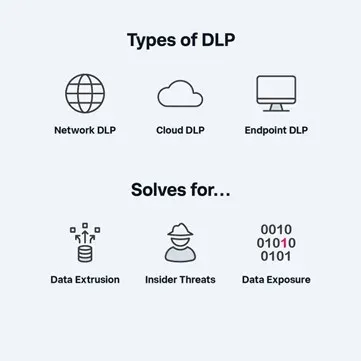
為因應資料保護多元的需求與挑戰,組織可採用三種廣泛類型的 DLP 解決方案:
- 網路端 DLP:聚焦於保護組織網路中「傳輸中」的資料,監控並管控資料流動,以防止未經授權的存取與傳輸。網路端 DLP 解決方案運用安全網頁閘道(SWG)與雲端存取安全代理(CASB)等技術,檢視傳輸中的資料並強制執行安全政策。
- 端點 DLP:透過監控與管控資料存取及傳輸,保護筆電、桌面電腦等單一裝置上的資料。端點 DLP 解決方案提供使用者如何與資料互動的可視性,使組織能在端點層級落實安全政策。
- 雲端 DLP:專為在各種雲端儲存系統與應用程式中發現並保護關鍵資料而設計。雲端 DLP 解決方案著重於雲端環境內的資料發現、分類與保護,協助組織辨識並緩解與雲端資料儲存及共享相關的安全風險。
DLP 解決方案運作方式
各類 DLP 解決方案均透過特定機制來保護敏感資料:
- 敏感資料發現:DLP 解決方案掃描資料儲存庫(含雲端儲存、端點與 SaaS 應用程式),依據預設政策識別敏感資料並予以分類。
- 資料移動監控:DLP 解決方案監控資料傳輸與活動,以偵測敏感資訊的未經授權存取、傳輸或分享行為。涵蓋電子郵件通訊、檔案傳輸、網頁上傳,以及其他組織網路內的資料移動。
- 政策強制執行與事件回應:DLP 解決方案強制執行安全政策與規則,以防止未經授權的資料移動與政策違規。一旦發生安全事件,DLP 解決方案即觸發警示、通知與自動化回應,以緩解風險並確保合規。
挑戰與考量因素
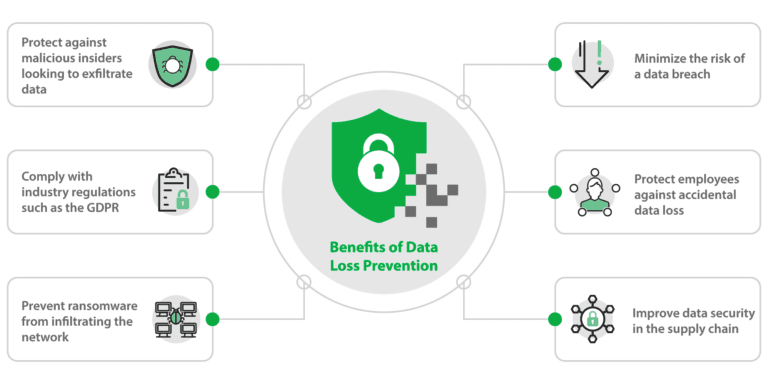
儘管 DLP 在資料保護與合規方面具備顯著效益,組織仍須面對若干挑戰與考量:
- 複雜性與設定難度:DLP 解決方案的導入與設定可能極為複雜,需投入大量技術專業知識與資源。組織必須投入時間與心力,設計並客製化 DLP 政策,使其契合自身的安全需求與法規義務。
- 誤報率與效能影響:由於 DLP 解決方案具侵入性,可能產生誤報警示,並影響系統效能。組織須微調 DLP 政策,以最小化誤報率並優化效能,在安全需求與營運效率間取得平衡。
- 使用者接受度與隱私權疑慮:DLP 解決方案可能被終端使用者視為過於侵入或限制過多,導致採用意願低落。組織須與員工有效溝通,教育其認識資料安全的重要性,並妥善處理隱私權疑慮,以確保使用者接受度與合規性。
實施 DLP 的最佳實務
為最大化 DLP 效能,組織應參考以下最佳實務:
- 從全面性風險評估起步:執行徹底的風險評估,以辨識資料安全風險、法規要求與合規義務。依據風險評估結果,規劃與導入 DLP 政策與控制措施。
- 制定明確的政策與程序:發展清晰簡明的政策與程序,闡明組織在資料保護、資料分類與事件回應方面的做法。確保員工理解自身在資料安全與合規方面的角色與責任。
- 採用分層式 DLP 架構:透過部署網路端、端點與雲端 DLP 解決方案的組合,建構分層式 DLP 架構。此多重防禦架構可強化整體防禦深度,為不同資料管道與端點提供全面保護。
- 定期監控與更新 DLP 控制措施:持續監控並更新 DLP 控制措施,以因應不斷演進的威脅、法規變更與組織需求。定期執行稽核與評估,確保 DLP 措施的有效性,並彌補任何缺口或弱點。
領先廠商及其核心能力:
- Symantec(現為 Broadcom):Symantec 提供全面性 DLP 解決方案,協助組織在端點、網路與雲端應用程式中發現、監控與保護敏感資料。其 DLP 平台具備先進的資料分類、政策強制執行、事件回應與合規報告能力。
- Zscaler:Zscaler 提供原生雲端安全解決方案,包含針對雲端應用程式、端點與網路的資料遺失防護(DLP)。其平台提供即時可視性、細緻的存取控制與加密政策,以維持合規性並防止資料遺失。
- Netskope:Netskope 專精於雲端安全,其雲端存取安全代理(CASB)平台具備強大的 DLP 功能。該解決方案協助組織在雲端環境中發現、監控與保護敏感資料,確保雲端時代的安全性與合規性。
- McAfee(現為 Intel Security Group):McAfee 提供一系列 DLP 解決方案,旨在保護敏感資料並確保符合法規要求。其 DLP 產品涵蓋網路端 DLP、端點 DLP 與雲端 DLP,亦提供整合式資料保護套件,實現全方位資料安全。
- Forcepoint:Forcepoint 提供整體性 DLP 方法,將資料發現、分類、監控與保護功能整合於統一平台。其 DLP 解決方案協助組織辨識並緩解本地端與雲端環境中的資料安全風險,同時維持對產業法規的合規性。
- Digital Guardian:Digital Guardian 專注於端點 DLP 解決方案,提供對筆電、桌面電腦與伺服器上敏感資料的即時可視性與控制能力。其 DLP 平台具備先進功能,如資料發現、使用者行為分析與威脅偵測,以防止資料外洩與內部威脅。
- Skyhigh Networks(現為 McAfee Cloud Security):原 Skyhigh Networks 已併入 McAfee Cloud Security,提供原生雲端 DLP 解決方案,專為保護儲存在雲端應用程式與服務中的資料而設計。其 DLP 平台可呈現雲端使用狀況、即時偵測敏感資料,並強制執行安全政策,以防止資料遺失與合規違規。
- Cisco:Cisco 提供整合式 DLP 解決方案,可無縫整合其廣泛的安全產品組合,包括網路安全、端點安全與雲端安全。其 DLP 平台具備集中式政策管理、內容發現與事件回應能力,協助企業跨整個組織保護敏感資料。
- Code42:Code42 專注於端點 DLP 解決方案,聚焦於資料備份、還原與內部威脅偵測。其 DLP 平台提供對端點資料活動的持續監控、自動檔案分類,以及先進偵測演算法,以即時辨識與回應資料安全風險。
結論:以 DLP 守護敏感資訊
在資料爆炸與網路威脅並存的時代,資料遺失防護(DLP)已成為資料保護與合規的關鍵推動力。透過實施強健的 DLP 措施,組織可有效降低資料外洩、未經授權存取與合規違規之風險,確保敏感資訊的機密性、完整性與可用性。
只要全面掌握 DLP 原理、挑戰與最佳實務,組織便能善用資料保護之力,在數位浪潮中自信且穩健地前行。讓 DLP 成為您在數位時代守護敏感資訊、維繫利害關係人信任的堅實盾牌。
欲進一步了解我們的資安解決方案,請參閱:/cybersecurity/
作者簡介
Sandesh Reddy
Sandesh 是 ByteBridge 的解決方案架構師,專精於資安與網路領域。他專注於安全存取服務邊緣(SASE)專案,並持有 CCNA、AWS、ZScaler 及 Netskope 等多項認證。Sandesh 致力於推動創新,並交付以價值為導向的解決方案,以因應現代企業不斷演進的需求。